
2026 年網絡安全威脅報告:勒索軟件攻擊手法全面升級,中小企成最大目標
踏入 2026 年,網絡安全形勢持續惡化。多份最新行業報告都指向同一個趨勢:勒索軟件攻擊不但冇減少,反而變得更精密、更針對性,而中小企業(SMB)正成為攻擊者眼中嘅「軟柿子」。
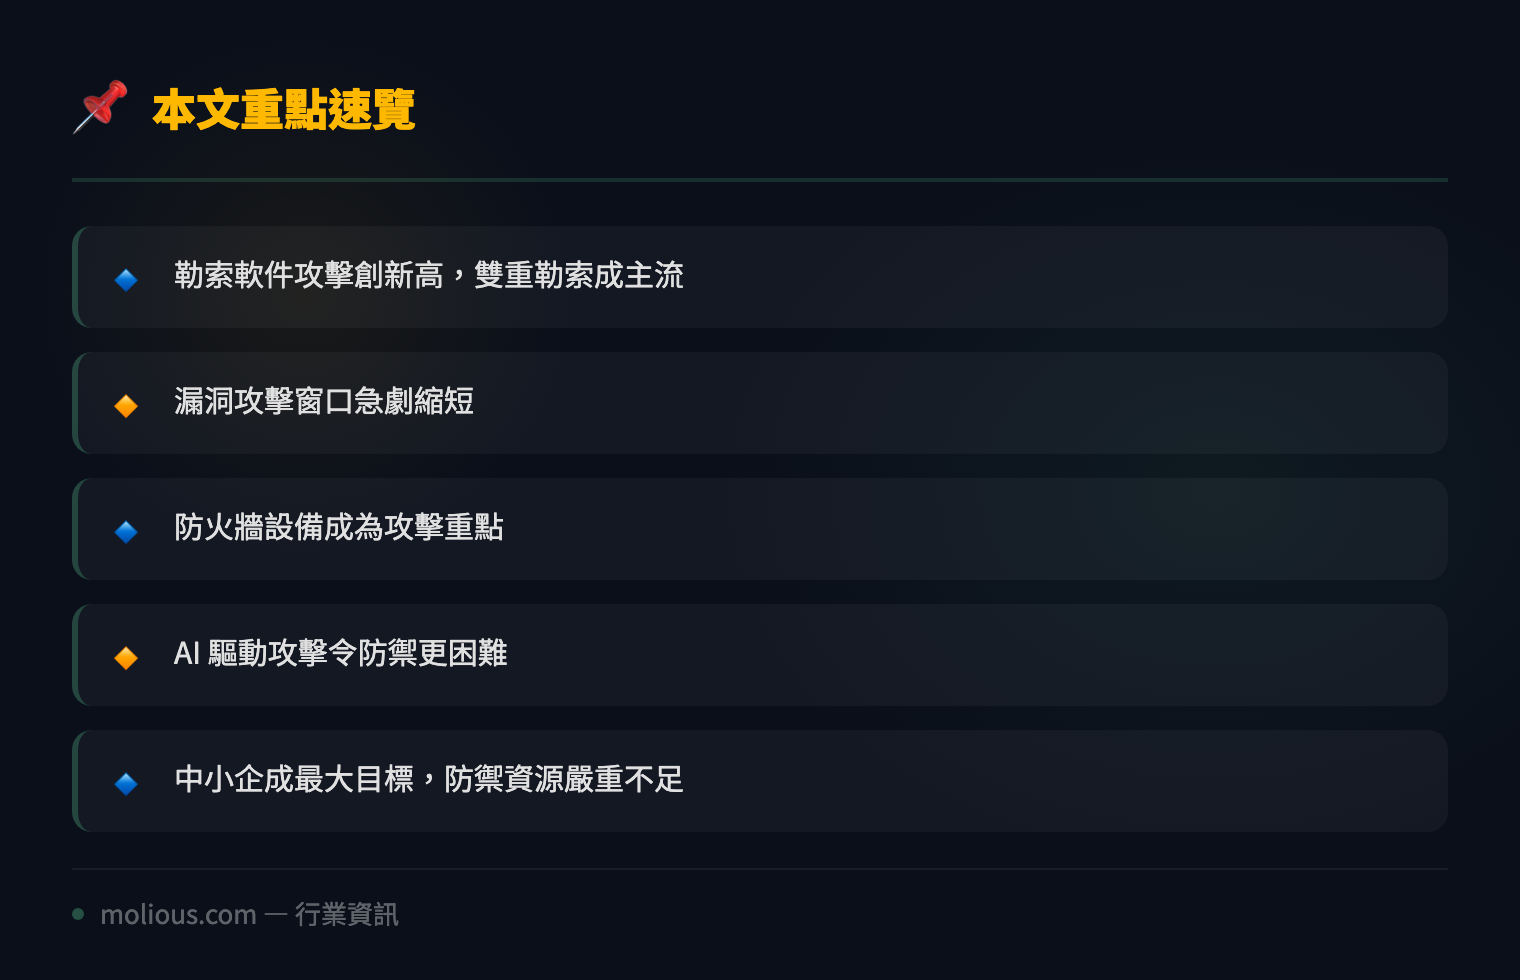
勒索軟件攻擊創新高,雙重勒索成主流
根據多家資安機構嘅年度報告,2026 年上半年勒索軟件攻擊事件比去年同期上升咗超過三成。其中最值得留意嘅,係「雙重勒索」(Double Extortion)已經成為標配手法——攻擊者唔單止加密你嘅數據,仲會喺加密前偷走敏感資料,威脅話唔俾贖金就公開。
呢個手法令到傳統「靠備份還原」嘅防禦策略受到挑戰,因為就算你成功還原數據,被竊取嘅客户資料、商業機密仍然喺攻擊者手上。
漏洞攻擊窗口急劇縮短
另一組令人憂慮嘅數據係:由漏洞公佈到被大規模利用嘅時間窗口,已經縮短到以日甚至小時計。有研究指出,2026 年新披露嘅高危漏洞,平均喺公佈後 24 至 48 小時內就出現野外利用(Exploited in the Wild)。
對企業 IT 團隊嚟講,呢個意味住傳統嘅「每月補丁日」節奏已經完全唔夠快,需要轉向持續性漏洞管理同自動化修補。
防火牆設備成為攻擊重點
值得高度關注嘅係,邊界防火牆設備近期成為攻擊者嘅重點目標。早前就有安全廠商偵測到針對某品牌防火牆 SSL VPN 功能嘅可疑活動,並呼籲客户喺可行情況下停用 SSL VPN,同時啟用多因素認證(MFA)、Botnet 過濾同地理 IP 過濾。
呢類事件提醒咗我哋:邊界設備本身都可能係攻擊面,唔可以因為佢係「安全設備」就掉以輕心。廠商亦強調要定期更新韌體、刪除閒置帳户。
AI 驅動攻擊令防禦更困難
人工智能嘅普及,同時都俾咗攻擊者新武器。2026 年嘅報告普遍指出,攻擊者正利用生成式 AI 嚟:
– 自動生成高度逼真嘅釣魚電郵(幾乎冇咗文法錯誤呢個破綻)
– 快速變種惡意軟件,繞過傳統簽名式防毒
– 自動化偵察目標企業嘅環境同漏洞
呢個趨勢令到「員工培訓」呢類傳統防線嘅效用進一步下降,因為釣魚郵件越嚟越難分辨真偽。
中小企成最大目標,防禦資源嚴重不足
最令人擔心嘅係,攻擊者明顯「揀軟嘅嚟」。多份報告顯示,員工人數少過 500 人嘅中小企,喺勒索軟件受害者入面佔比持續上升。原因好簡單:
– 中小企缺乏專責資安人員,甚至冇 IT 團隊
– 預算有限,買唔起進階防禦方案
– 補丁管理鬆散,暴露大量已知漏洞
但諷刺嘅係,中小企往往承受唔起停機嘅代價——一份報告估算,中小企喺勒索軟件攻擊後平均停機時間超過 20 日,唔少公司因此直接結業。
企業可以點應對?
面對呢個形勢,專家提出幾個務實建議:
1. 落實 MFA — 尤其係遠端存取同 VPN,呢個係最有效又最平嘅防線。
2. 做好離線備份 — 備份要離線(Offline / Immutable),唔可以同生產環境喺同一網絡。
3. 收緊攻擊面 — 停用唔必要嘅遠端存取服務,定期審計防火牆規則。
4. 加速補丁 — 由每月一次改成持續修補,優先處理已野外利用嘅漏洞。
5. 員工培訓常態化 — 但要認清培訓只係輔助,唔可以當作主要防線。
🔗 參考資料:NVD NIST 漏洞資料庫
網絡安全從來都係一場「攻防博弈」,而且攻擊者永遠跑得比防守者快。2026 年嘅教訓好清楚:唔好再諗住「我咁細間公司冇人會攻擊我」,正正係呢種心態,令中小企成為攻擊者眼中最好揾嘅目標。
#攻擊 #人工智能 #更新 #行業資訊 #補丁